
ISO/IEC 27002 Foundation
Apprenez à maîtriser les mesures de sécurité de l'information décrites dans l'ISO/IEC 27002, le guide pratique qui détaille les 93 mesures de l'Annexe A organisées en 4 thèmes : organisationnelles, humaines, physiques et technologiques. En 2 jours, comprenez comment choisir et appliquer les bons contrôles pour protéger votre organisation.
Autoformation : 440 € · Autoformation avec accompagnement : 790 €
Voir les formules et payer en ligne✓ Examen officiel avec une seconde tentative incluse · ✓ Accès sous 24 h ouvrées après le paiement et la confirmation de votre compte PECB · ✓ Paiement sécurisé par carte ou PayPal
Support officiel disponible en français.
À qui s'adresse cette formation ?
- Consultants et professionnels qui doivent appliquer les mesures de sécurité au quotidien
- Équipes chargées de mettre en œuvre les contrôles de l'Annexe A d'ISO 27001
- Responsables qui veulent comprendre quel contrôle choisir et pourquoi
- Toute personne souhaitant une base solide avant les formations ISO/IEC 27002 Manager ou Lead Manager
Ce que vous allez obtenir
- Le titre PECB Certificate Holder in ISO/IEC 27002 Foundation, reconnu internationalement
- Une vision claire des 93 mesures et de leur organisation en 4 thèmes
- La capacité d'articuler ISO 27002 avec l'Annexe A d'ISO 27001
- La base idéale pour évoluer ensuite vers ISO/IEC 27002 Manager ou Lead Manager
Programme et examen
Ce que vous étudiez chaque jour, le déroulement de l'examen officiel et le titre que vous pouvez demander selon votre expérience.
Programme jour par jour
Jour 1 · Introduction à ISO/IEC 27002 et mesures organisationnelles
Objectif : Comprendre les concepts de base, situer ISO/IEC 27002 parmi les normes de sa famille et connaître les mesures organisationnelles.
- Sécurité de l'information, cybersécurité et vie privée : notions et différences
- Confidentialité, intégrité et disponibilité ; actifs, menaces, vulnérabilités et risque
- ISO/IEC 27002, ISO/IEC 27001 et ISO/IEC 27003, et leur lien avec d'autres cadres réglementaires
- Structure de la norme : les quatre thèmes de mesures et la présentation de chaque mesure
- Mesures organisationnelles : politiques, rôles, actifs, contrôle d'accès, fournisseurs et incidents
Jour 2 · Mesures liées aux personnes, physiques et technologiques, et examen
Objectif : Connaître les mesures des trois autres thèmes, les interpréter dans un organisme donné et démontrer vos acquis lors de l'examen officiel.
- Mesures liées aux personnes : sélection, conditions d'emploi, sensibilisation et fin du contrat
- Mesures physiques : périmètres et zones sécurisées, protection des équipements et des supports
- Mesures technologiques : terminaux, authentification, protection contre les logiciels malveillants, sauvegardes, journalisation et réseaux
- Exercices pour interpréter les mesures dans le contexte d'un organisme
- Examen officiel « PECB Certificate Holder in ISO/IEC 27002 Foundation » : 40 questions à choix multiple en une heure, sans documentation
L'examen officiel
C'est un examen sans documentation : aucun support n'est autorisé.
Domaines évalués
L'examen évalue 2 domaines de compétence. Voici leurs intitulés officiels et, pour chacun, ce qu'il couvre, résumé par nos soins.
- Principes et concepts fondamentaux de la sécurité de l'information, de la cybersécurité et de la protection de la vie privéeIntitulé officiel : Fundamental principles and concepts of information security, cybersecurity, and privacy
La base conceptuelle de la formation : ce que protège la sécurité de l'information et ce qui la distingue de la cybersécurité et de la protection de la vie privée, le sens de la confidentialité, de l'intégrité et de la disponibilité, et le lien entre actif, menace, vulnérabilité et risque. Il couvre la place d'ISO/IEC 27002 aux côtés d'ISO/IEC 27001, d'ISO/IEC 27003 et d'autres cadres normatifs et réglementaires.
- Mesures de sécurité de l'information selon ISO/IEC 27002Intitulé officiel : Information security controls based on ISO/IEC 27002
Reconnaître les mesures de la norme et savoir à quoi sert chacune : leur répartition entre les thèmes organisationnel, humain, physique et technologique, la façon dont chaque mesure est décrite et son interprétation dans le contexte précis d'un organisme. Il s'agit d'une connaissance de base : choisir, mettre en œuvre et gérer les mesures relève des formations Manager et Lead Manager.
Le certificat et ses conditions
Une fois l'examen réussi, vous pouvez demander le certificat depuis votre compte PECB. Il atteste une connaissance générale des mesures d'ISO/IEC 27002, sans expérience préalable exigée.
| Certificat | Expérience exigée |
|---|---|
| PECB Certificate Holder in ISO/IEC 27002 Foundation | Aucune : ni expérience professionnelle, ni d'audit ou d'évaluation, ni de projet |
Outre la réussite à l'examen, seule la signature du code de déontologie de PECB est exigée. Si vous souhaitez ensuite un titre professionnel sur cette norme, l'étape suivante est la formation ISO/IEC 27002 Manager ou ISO/IEC 27002 Lead Manager, consacrée au choix, à la mise en œuvre et à la gestion des mesures.
Pour connaître tous les détails, nous vous invitons à consulter la page de la certification sur pecb.com.
PECB ne publie pas de guide du candidat pour cette formation. Les données proviennent de la page de la certification sur pecb.com (consultée le 22 octobre 2026) et de la liste officielle des examens de PECB. Les résumés des domaines sont rédigés par RRSG.
Examen, crédits et certification
Après avoir réussi l'examen, vous pourrez demander le titre « PECB Certificate Holder in ISO/IEC 27002 Foundation ». L'examen comprend 2 tentatives : la première plus une nouvelle tentative gratuite, utilisable dans les 12 mois suivants. Réussir du premier coup n'est plus une pression. Les crédits CPD correspondent au niveau de la formation selon PECB.
Votre formateur
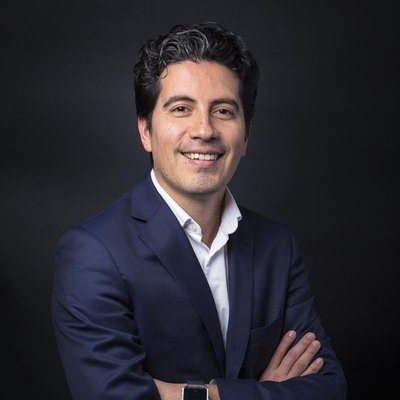
Ricardo Coronel Lemus
Plus de 20 ans en cybersécurité et conformité, aujourd'hui vCISO et consultant GRC avec de vrais clients en France, en Espagne et au Mexique. Je n'enseigne pas la norme de manière théorique : je l'applique au quotidien. C'est ce que j'apporte en formation. En tant que responsable de RRSG, je coordonne aussi votre accompagnement individuel avec un expert sélectionné par RRSG.
Vous hésitez encore ? Recevez toute l'information par email
Nous vous enverrons le programme complet et le tarif actualisé des deux modalités de ISO/IEC 27002 Foundation, sans engagement.
Questions fréquentes
Ai-je besoin de prérequis ?
Dans quelle langue se déroule l'examen ?
Quelle est la différence entre Self-Study et Self-Study + Coaching ?
Et si je ne réussis pas l'examen ?
Quelle différence avec ISO 27001 ?
Prêt à vous certifier ?
Choisissez votre formule ci-dessus et inscrivez-vous en ligne. Une question ou besoin de conseil ? Écrivez-moi ou réservez un appel.