
ISO/IEC 27001 Lead Auditor
Formation officielle PECB ISO/IEC 27001 Lead Auditor (auditeur ISO/IEC 27001) en français, dès 1 100 €, support officiel PECB, examen et certification inclus. Vous apprendrez à planifier et diriger des audits d'un Système de Management de la Sécurité de l'Information conforme à l'ISO/IEC 27001 et aux techniques d'audit de l'ISO 19011, le titre clé pour les auditeurs internes et externes. Vous pouvez la suivre à votre rythme en self-study ou avec un coaching individuel assuré par un consultant GRC en activité.
À qui s'adresse cette formation ?
- Auditeurs internes et externes qui veulent prouver leur compétence en ISO 27001
- Consultants qui veulent offrir des services d'audit à leurs clients
- Responsables sécurité qui supervisent des audits de leur SMSI
- Professionnels qui veulent combiner mise en œuvre et audit (profil complet)
Ce que vous allez obtenir
- Le titre PECB Certified ISO/IEC 27001 Lead Auditor, reconnu internationalement
- Une capacité à planifier et diriger des audits complets d'un SMSI
- La maîtrise des techniques d'audit (ISO 19011) et la gestion des constats
- Un profil très demandé par des consultants et organismes de certification
Programme de la formation
Jour 1 · Fondamentaux du SMSI et principes d'audit
- Concepts d'ISO/IEC 27001 et du SMSI
- Principes et types d'audit ; normes ISO 19011 et ISO 17021
- Approche basée sur les risques de l'audit
Jour 2 · Préparation d'un audit ISO 27001
- Accueil de l'audit et revue documentaire
- Plan d'audit et préparation des activités sur site
- Élaboration des documents de travail
Jour 3 · Réalisation de l'audit
- Communication des résultats de l'audit et collecte des preuves
- Techniques d'échantillonnage et entretiens
- Rédaction des constats et non-conformités
Jour 4 · Clôture, suivi et gestion du programme d'audit
- Rapport d'audit et réunion de clôture
- Actions correctives et suivi
- Gestion d'un programme d'audits
Jour 5 · Examen de certification
- Révision et examen blanc
- Examen officiel « PECB Certified ISO/IEC 27001 Lead Auditor » (3 heures)
Examen, crédits et certification
Après avoir réussi l'examen, vous pourrez demander le titre « PECB Certified ISO/IEC 27001 Lead Auditor ». L'examen comprend 2 tentatives : la première plus une nouvelle tentative gratuite, utilisable dans les 12 mois suivants. Réussir du premier coup n'est plus une pression. Les crédits CPD correspondent au niveau de la formation selon PECB. La durée de l'examen est indicative ; demandez-moi le détail exact lors de votre inscription.
Entraînez-vous avant l'examen
Produit propreExamens blancs ISO/IEC 27001 Lead Auditor, avec l'explication raisonnée de chaque réponse.
6 examens complets · 480 questions · 7 domaines évalués
Essayer la démo gratuiteMatériel propre à RRSG, indépendant de la formation officielle et non avalisé par un organisme de certification.
Votre formateur
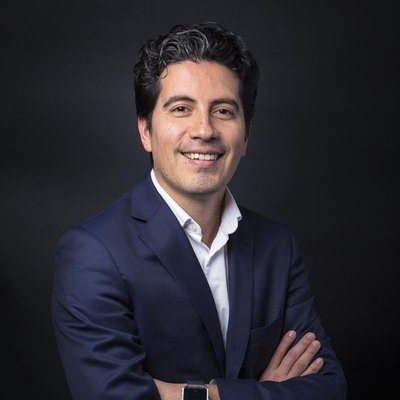
Ricardo Coronel Lemus
Plus de 20 ans en cybersécurité et conformité, aujourd'hui vCISO et consultant GRC avec de vrais clients en France, en Espagne et au Mexique. Je n'enseigne pas la norme de manière théorique : je l'applique au quotidien. C'est ce que j'apporte en formation et en coaching.
« Ricardo a démontré une grande maîtrise pour comprendre et développer des solutions répondant aux exigences EBA, DORA et PCI. Très bien organisé, il communique de façon à la fois conviviale et professionnelle. Je le recommande vivement. »
Encore en phase d'évaluation ?
Guide pratique ISO 27001 (gratuit). Les 93 mesures de l'Annexe A, les clauses 4 à 10 et le lien avec NIS2, dans un PDF clair et actionnable.
Télécharger le guide →Vous hésitez encore ? Recevez toute l'information par email
Je vous envoie le programme complet, les dates disponibles et le tarif de ISO/IEC 27001 Lead Auditor, sans engagement.
Questions fréquentes
Ai-je besoin de prérequis ?
Dans quelle langue se déroule l'examen ?
Quelle est la différence entre Self-Study et Self-Study + Coaching ?
Et si je ne réussis pas l'examen ?
Est-ce utile pour NIS2 ?
Quelle différence entre auditeur interne ISO 27001 et Lead Auditor ?
Et pour évoluer vers la direction de la sécurité ?
Prêt à vous certifier comme Lead Auditor ?
Choisissez votre formule ci-dessus et inscrivez-vous en ligne. Une question ou besoin de conseil ? Écrivez-moi ou réservez un appel.