
ISO/IEC 27001:2022 Transition
Vous avez déjà un SMSI conforme à ISO/IEC 27001:2013 et vous devez le faire migrer vers la version 2022 ? Cette formation est faite pour vous. En 2 jours, maîtrisez les clauses révisées, la nouvelle terminologie et surtout les changements de l'Annexe A (le passage à 93 mesures réparties en 4 thèmes), afin de planifier la transition de votre système en toute sérénité.
Autoformation : 440 € · Autoformation avec accompagnement : 790 €
Voir les formules et payer en ligne✓ Examen officiel avec une seconde tentative incluse · ✓ Accès sous 24 h ouvrées après le paiement et la confirmation de votre compte PECB · ✓ Paiement sécurisé par carte ou PayPal
Support officiel disponible en français.
À qui s'adresse cette formation ?
- Responsables SMSI qui doivent migrer leur système vers ISO/IEC 27001:2022
- Auditeurs et consultants ISO 27001 qui veulent maîtriser la nouvelle version
- Professionnels certifiés sur la version 2013 à mettre à jour
- Équipes qui pilotent la transition d'un SMSI déjà en place
Ce que vous allez obtenir
- Le titre PECB Certified ISO/IEC 27001 Transition, reconnu internationalement
- La maîtrise des différences entre les versions 2013 et 2022
- Un plan de transition concret pour adapter l'Annexe A (93 mesures, 4 thèmes)
- La confiance nécessaire pour faire évoluer votre SMSI sans interruption
Programme et examen
Ce que vous étudiez chaque jour, le déroulement de l'examen officiel et le certificat que vous pouvez demander une fois l'examen réussi.
Programme jour par jour
Jour 1 · L'édition 2022 d'ISO/IEC 27001 et les changements de ses articles
Objectif : Situer la nouvelle édition, son alignement sur ISO/IEC 27002:2022 et ce qui change dans les exigences du SMSI.
- Pourquoi la norme a été révisée : alignement sur ISO/IEC 27002:2022 et nouveau titre, qui intègre la cybersécurité et la protection de la vie privée
- La structure harmonisée des normes de systèmes de management et la terminologie mise à jour
- Contexte et processus : exigences des parties intéressées traitées par le SMSI (4.2) et processus avec leurs interactions (4.4)
- Planification : objectifs surveillés (6.2) et nouvel article sur la planification des modifications (6.3)
- Fonctionnement et évaluation : maîtrise des processus, produits et services externes (8.1) ; audit interne et revue de direction répartis en sous-articles (9.2 et 9.3)
Jour 2 · Les mesures de l'annexe A, de l'édition 2013 à l'édition 2022, et examen
Objectif : Relier les anciennes mesures aux nouvelles, planifier la transition d'un SMSI et démontrer vos acquis lors de l'examen officiel.
- De 114 mesures réparties en 14 domaines à 93 mesures en quatre thèmes : organisationnelles, liées aux personnes, physiques et technologiques
- Les 11 nouvelles mesures : renseignement sur les menaces, sécurité de l'utilisation des services en nuage, préparation des TIC à la continuité d'activité, surveillance de la sécurité physique, gestion de la configuration, suppression des informations, masquage des données, prévention de la fuite de données, activités de surveillance, filtrage web et codage sécurisé
- Mesures fusionnées et renommées ; les attributs des mesures dans ISO/IEC 27002:2022
- Plan de transition d'un SMSI déjà en place : analyse des écarts, traitement des risques et nouvelle déclaration d'applicabilité
- Révision générale et examen d'entraînement
- Examen officiel « PECB Certified ISO/IEC 27001 Transition » : 40 questions à choix multiple en une heure, sans documentation
L'examen officiel
C'est un examen sans documentation : aucun support n'est autorisé.
Domaines évalués
L'examen évalue 2 domaines de compétence. Voici leurs intitulés officiels et, pour chacun, ce qu'il couvre, résumé par nos soins.
- Différences entre les principaux articles d'ISO/IEC 27001:2013 et d'ISO/IEC 27001:2022Intitulé officiel : Differences between main clauses of ISO/IEC 27001:2013 and ISO/IEC 27001:2022
Ce qui change dans les exigences du système de management, des changements limités mais qui comptent : le nouveau titre de la norme, qui ajoute la cybersécurité et la protection de la vie privée, la structure harmonisée, la planification des modifications comme exigence à part entière, les processus du SMSI et leurs interactions, les objectifs à surveiller et la maîtrise de ce qui est confié à l'extérieur. Également l'audit interne et la revue de direction, réorganisés en sous-articles.
- Différences entre les mesures de l'annexe A d'ISO/IEC 27001:2013 et d'ISO/IEC 27001:2022Intitulé officiel : Differences between Annex A controls of ISO/IEC 27001:2013 and ISO/IEC 27001:2022
Là où se trouve l'essentiel de la révision : une annexe A avec moins de mesures, regroupées désormais en quatre thèmes (organisationnelles, liées aux personnes, physiques et technologiques), dont beaucoup sont fusionnées ou renommées et onze nouvelles, comme le renseignement sur les menaces, la sécurité de l'utilisation des services en nuage, le masquage des données ou le codage sécurisé. Il comprend la correspondance entre les mesures des deux éditions et son effet sur la déclaration d'applicabilité.
Le certificat et ses conditions
Une fois l'examen réussi, vous pouvez demander le certificat depuis votre compte PECB. Il atteste que vous connaissez les exigences de l'édition 2022 d'ISO/IEC 27001 et que vous savez y adapter un SMSI existant, sans expérience préalable ni autre titre exigés.
| Certificat | Expérience exigée |
|---|---|
| PECB Certified ISO/IEC 27001 Transition | Aucune : ni expérience professionnelle, ni de projet SMSI |
Outre la réussite à l'examen, seule la signature du code de déontologie de PECB est exigée. La formation suppose que vous connaissez déjà les exigences d'ISO/IEC 27001 et s'adresse à qui doit mettre à jour un SMSI, ses audits ou ses propres titres selon l'édition 2022.
Pour connaître tous les détails, nous vous invitons à consulter la page de la certification sur pecb.com.
PECB ne publie pas de guide du candidat pour cette formation. Les données proviennent de la page de la certification sur pecb.com (consultée le 22 octobre 2026) et de la liste officielle des examens de PECB. Les résumés des domaines sont rédigés par RRSG.
Examen, crédits et certification
Après avoir réussi l'examen, vous pourrez demander le titre « PECB Certified ISO/IEC 27001 Transition ». L'examen comprend 2 tentatives : la première plus une nouvelle tentative gratuite, utilisable dans les 12 mois suivants. Réussir du premier coup n'est plus une pression. Les crédits CPD correspondent au niveau de la formation selon PECB.
Votre formateur
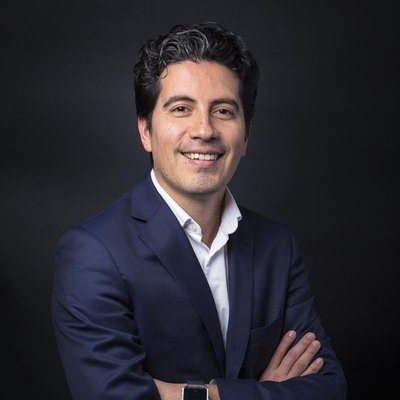
Ricardo Coronel Lemus
Plus de 20 ans en cybersécurité et conformité, aujourd'hui vCISO et consultant GRC avec de vrais clients en France, en Espagne et au Mexique. Je n'enseigne pas la norme de manière théorique : je l'applique au quotidien. C'est ce que j'apporte en formation. En tant que responsable de RRSG, je coordonne aussi votre accompagnement individuel avec un expert sélectionné par RRSG.
« Ricardo a démontré une grande maîtrise pour comprendre et développer des solutions répondant aux exigences EBA, DORA et PCI. Très bien organisé, il communique de façon à la fois conviviale et professionnelle. Je le recommande vivement. »
Encore en phase d'évaluation ?
Guide pratique ISO 27001 (gratuit). Les 93 mesures de l'Annexe A, les clauses 4 à 10 et le lien avec NIS2, dans un PDF clair et actionnable.
Télécharger le guide →Vous hésitez encore ? Recevez toute l'information par email
Nous vous enverrons le programme complet et le tarif actualisé des deux modalités de ISO/IEC 27001:2022 Transition, sans engagement.
Questions fréquentes
À qui s'adresse vraiment ce cours ?
Faut-il déjà connaître ISO 27001 ?
Dans quelle langue se déroule l'examen ?
Quelle est la différence entre Self-Study et Self-Study + Coaching ?
Dois-je le suivre si je vise une nouvelle certification ?
Prêt à vous certifier ?
Choisissez votre formule ci-dessus et inscrivez-vous en ligne. Une question ou besoin de conseil ? Écrivez-moi ou réservez un appel.